Perché “sapere cosa hai in rete” non è più un optional
Chi si occupa di sicurezza informatica lo sa bene: non puoi proteggere quello che non vedi. Eppure, ancora oggi, la maggior parte delle organizzazioni ha una visione parziale e in ritardo di ciò che è realmente connesso alla propria rete.
Il problema degli approcci tradizionali
Gli asset manager “classici” si affidano principalmente a due metodi:
- Agenti software installati su ogni dispositivo, che richiedono deployment, manutenzione e, soprattutto, non possono essere installati ovunque. Stampanti, telecamere, dispositivi IoT, sistemi industriali, apparati di rete: tutto ciò che non supporta un agente resta invisibile.
- Scansioni periodiche e ping sweep, che fotografano la rete solo nel momento in cui vengono eseguite. Tra una scansione e l’altra, chiunque può collegarsi, operare e scollegarsi senza lasciare traccia.
Le soluzioni più evolute aggiungono l’interrogazione SNMP verso switch e apparati di rete, per ricostruire indirizzi MAC e host collegati. Un passo avanti, certo, ma ancora un approccio che dipende dalla disponibilità e dalla corretta configurazione di ogni singolo apparato, e che comunque lavora “a intervalli”, non in modo continuo.
Il risultato? Finestre di cecità e aumento dello Shadow IT.
Ed è proprio in quelle finestre che si annidano i rischi maggiori: un device non autorizzato, un accesso anomalo, un errore di configurazione che nessuno vede finché non è troppo tardi.
Un approccio diverso: guardare il traffico, non aspettare risposte
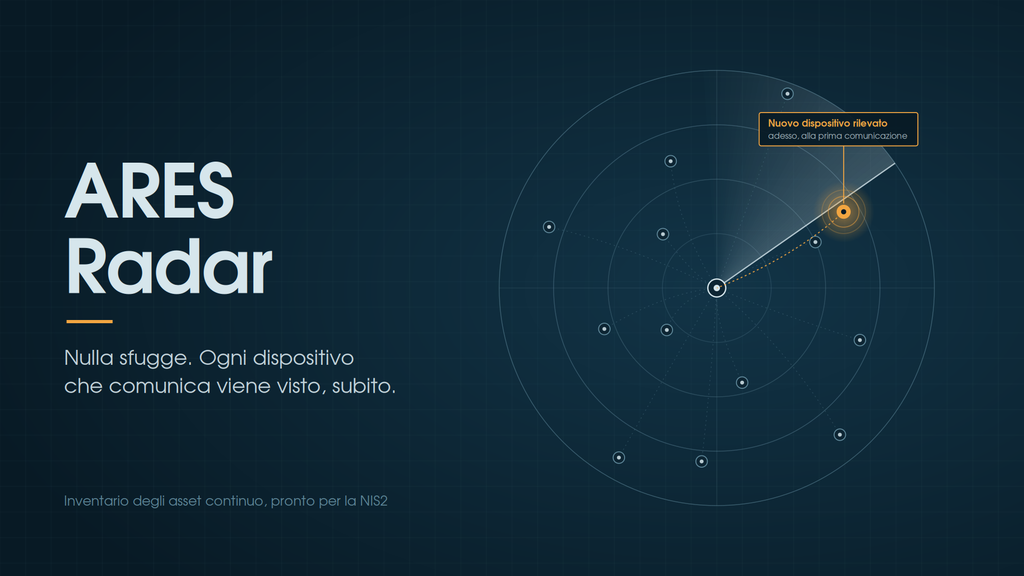
ARES Radar nasce da un’idea semplice ma radicale: invece di interrogare i dispositivi sperando che rispondano, osserva continuamente il traffico che attraversa la rete.
Ogni dispositivo, prima o poi, comunica. E in quel momento, ARES Radar lo vede. Non serve un agente installato, non serve attendere il prossimo ciclo di scansione, non serve che un apparato risponda a una query. Basta che il device parli sulla rete, anche una sola volta, e ARES Radar lo identifica e lo segnala in tempo reale.
Questo significa:
- Nessun device sfugge, incluso hardware legacy, IoT, OT o qualsiasi sistema che non supporta agenti o protocolli di management.
- Zero ritardo tra la comparsa di un asset e la sua rilevazione — non ore, non giorni: il tempo di rilevazione tende a zero.
- Visibilità continua, non a scatti: la rete viene osservata sempre, non fotografata a intervalli.
Perché conta, soprattutto ora
Con l’entrata in vigore di normative come NIS2, avere un inventario degli asset accurato, aggiornato e dimostrabile non è più una buona pratica: è un requisito. Le organizzazioni soggette alla direttiva devono poter rispondere in ogni momento alla domanda più semplice e più difficile: “cosa abbiamo collegato alla nostra rete, adesso?”.
Un approccio basato sull’osservazione continua del traffico risponde a questa domanda senza compromessi, riducendo drasticamente il rischio di shadow IT, dispositivi non censiti e superfici d’attacco nascoste.
In sintesi
ARES Radar non chiede ai dispositivi di farsi riconoscere: li vede mentre comunicano. Un cambio di paradigma rispetto ad agenti, ping e SNMP, pensato per chi non può più permettersi punti ciechi nella propria infrastruttura, specialmente in un contesto normativo che rende la visibilità degli asset un obbligo, non una scelta.